NIS-2 und DORA: Compliance erzwingt Netzwerkumbau
NIS-2 und DORA verändern die Anforderungen an Netzwerke, Protokollierung und Fernzugriffe grundlegend. Erfahren Sie, welche Pflichten jetzt für Ihr Unternehmen gelten.


Fernzugriffe gehören zum Arbeitsalltag, vergrößern aber die Angriffsfläche jedes Unternehmens. Ein VPN allein deckt diese Lücke nicht ab. Erst starke Authentifizierung, geprüfte Endgeräte, segmentierte Netze und befristete Dienstleisterzugänge halten den Zugriff von außen unter Kontrolle.
Homeoffice, mobiles Arbeiten, Fernwartung: Der Zugriff von außen gehört in vielen Unternehmen zum Normalbetrieb. Ein einziger kompromittierter Zugang verschafft Angreifern jedoch bereits den Weg zu wichtigen internen Systemen – und damit Raum für erheblichen Schaden.
Das Statistische Bundesamt erhob 2025, wie viele Erwerbstätige von zu Hause aus arbeiten: 24,6 Prozent arbeiten zumindest ab und zu im Homeoffice. 2019, vor der Pandemie, waren es noch 12,9 Prozent. Die Quote hat sich damit nahezu verdoppelt.
Der Durchschnitt verdeckt die Unterschiede zwischen den Berufsgruppen. Über 43 Prozent der Führungskräfte arbeiten zeitweise zu Hause, bei Akademikern sind es fast 50 Prozent, bei Technikern 27 Prozent. Handwerk (5,5 Prozent) und Maschinenbedienung (1,6 Prozent) bleiben ortsgebunden.
Parallel führt der BSI-Lagebericht Schwachstellen in VPN-Gateways und anderen aus dem Internet erreichbaren Systemen unter den häufig ausgenutzten Einstiegspunkten auf. Jeder zusätzliche Zugang erweitert die Fläche, die Angreifer abtasten – private oder nur teilweise verwaltete Geräte (BYOD) verschärfen das Problem.
Unsichere Passwörter zählen zu den häufigsten Problemen bei Fernzugriffen. Kaum jemand mag sich mehrere komplexe Kennwörter merken, also nutzen Anwender dieselben oder leicht abgewandelte Begriffe erneut. Ein Leck in einem einzigen Dienst genügt dann für den Missbrauch.
Dagegen haben sich strenge Passwortrichtlinien und die Multi-Faktor-Authentifizierung (MFA) etabliert, dazu Authenticator-Apps und zunehmend passwortlose Verfahren wie Passkeys. MFA sollte für alle externen Zugänge verpflichtend sein, nicht nur für administrative Konten.
Die zweite große Lücke bilden schlecht geschützte Endgeräte. Endpoint-Policy-Checks prüfen bei jeder Kontaktaufnahme Betriebssystem und Version, Antivirensoftware, den Status der Zertifikate sowie die Version des VPN-Clients. Weicht ein Wert ab, bleibt der Zugriff gesperrt.
Dringt ein Angreifer dennoch ein, begrenzt die Segmentierung des Netzwerks seinen Radius. Produktionsnetze, Entwicklungsumgebungen, Büro-IT und sensible Datenbanken liegen getrennt in eigenen Zonen. Nutzer aus der Ferne erreichen ausschließlich die Systeme, die sie für ihre Aufgabe benötigen.
Im Zentrum der Absicherung stehen Virtuelle private Netzwerke. Sie verschlüsseln die Übertragung zwischen verstreut arbeitenden Mitarbeitern, der Zentrale und Cloud-Anwendungen und schützen die übertragenen Daten vor Manipulation und unbefugtem Mitlesen.
Isoliert betrachtet greift ein VPN allerdings zu kurz: Erst zusammen mit starker Authentifizierung, Segmentierung, Least Privilege und laufender Überwachung reduziert es das Risiko deutlich. Das gilt für die eigene Belegschaft ebenso wie für Wartungsunternehmen, IT-Dienstleister und Softwareanbieter.
Deren Einsätze bleiben zeitlich begrenzt und zweckgebunden – und genau darauf beschränken sich ihre Rechte. Nach Abschluss der Arbeiten deaktiviert oder löscht die IT die Zugänge automatisch. Auf fremde Endgeräte hat die IT jedoch kaum Einfluss. Device-Posture-Checks und vollständige Sitzungsprotokolle reduzieren dieses Risiko.
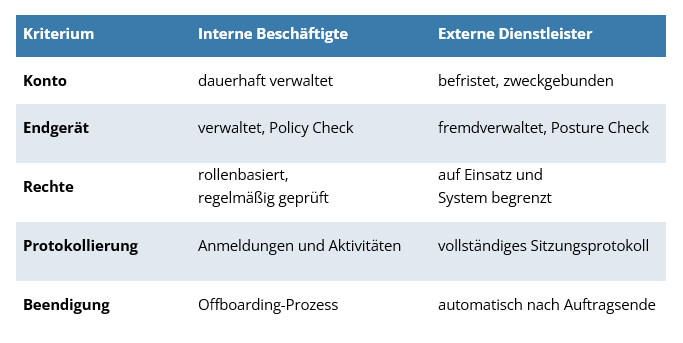
Moderne Remote-Access-Lösungen beobachten aktive Sitzungen laufend. Sie erkennen ungewöhnliche Anmeldezeiten, geografische Auffälligkeiten oder Zugriffe von unbekannten Geräten und verlangen bei Verdacht eine erneute Authentifizierung. Untätige Verbindungen trennen sie nach einer festgelegten Frist, während die Protokolle später für Audits und forensische Analysen dienen.
Arbeiten Sie die Liste einmal vollständig durch und markieren Sie, was bereits läuft, was nur teilweise greift und wo bislang keine Absicherung existiert.
Der erste Schritt kostet nur Zeit. Erfassen Sie, wer über welches Gerät mit welchen Rechten auf welche Systeme zugreift. Häufig fallen dabei vergessene Testzugänge und Konten früherer Dienstleister auf – ihre Abschaltung senkt das Risiko sofort. Danach zählt die Kombination, denn Maßnahmen wie Verschlüsselung, Geräteprüfung und Segmentierung wirken erst gemeinsam.
Im Alltag entscheidet schließlich der Betrieb: Clients aktuell halten, Richtlinien anpassen, Rechte prüfen, Protokolle sichten. Über verstreute Einzelinstallationen bindet das dauerhaft Personal. NCP bündelt diese Aufgaben in einer zentralen Managementkonsole.
Zentral gemanagte VPN-Lösung im Überblick
Was leistet ein VPN nicht?
Ein VPN allein schützt weder ausreichend vor kompromittierten Zugangsdaten noch vor unsicheren Endgeräten. Gestohlene Zugangsdaten funktionieren im Tunnel genauso wie außerhalb. Hinzu kommt das Gateway selbst: Es steht im Internet und zählt zu den bevorzugten Zielen. Ohne zeitnahe Patches öffnet es genau die Lücke, die es schließen soll.
Wie lange darf die IT Protokolle der Fernzugriffe speichern?
Feste Fristen nennt das Datenschutzrecht nicht, es verlangt Zweckbindung und Speicherbegrenzung. In der Praxis halten viele Unternehmen Zugriffsprotokolle 30 bis 90 Tage vor und verlängern die Dauer nur für konkrete Vorfälle. Legen Sie Löschfrist, Zugriffsberechtigte und Auswertungsanlässe schriftlich fest.
Muss der Betriebsrat bei Sitzungsüberwachungen mitreden?
Ja, sobald die Technik Verhalten oder Leistung erfasst. Dann greift § 87 Abs. 1 Nr. 6 BetrVG – auch wenn die Sicherheit im Vordergrund steht. Sitzungsprotokolle und Anomalie-Erkennung fallen darunter. Eine Rahmenvereinbarung zu Zweck, Auswertung und Fristen verhindert, dass das Projekt kurz vor dem Roll-out stoppt.
Was tun, wenn die IT das Endgerät nicht verwaltet?
Vermeiden Sie die Speicherung sensibler Daten auf dem Gerät. Über eine virtuelle Sitzung oder einen Terminalzugang bleiben Dateien im Rechenzentrum, das Privatgerät zeigt lediglich die Bildschirmausgabe. Hinzu kommen eng gefasste Rechte und eine Nutzungsvereinbarung, die Haftung, Support und Sperrung im Verlustfall regelt.
Womit rechnen Unternehmen beim MFA-Roll-out?
Die Technik steht schnell, der organisatorische Teil spielt die entscheidende Rolle. Klären Sie vorher: Wer erhält ein Ersatzverfahren bei verlorenem Smartphone? Wie läuft die Erstregistrierung sicher ab? Wer setzt Faktoren zurück? Beginnen Sie mit administrativen Konten und Dienstleisterzugängen, erst danach folgt die Belegschaft.
Das könnte Sie auch interessieren:
NIS-2 und DORA: Compliance erzwingt Netzwerkumbau
NIS-2 und DORA verändern die Anforderungen an Netzwerke, Protokollierung und Fernzugriffe grundlegend. Erfahren Sie, welche Pflichten jetzt für Ihr Unternehmen gelten.
Zero Trust: US-Audits zeigen, worauf es ankommt
Zero Trust in der Praxis: US-Audits liefern konkrete Lehren zu Segmentierung, Daten und Legacy-Systemen für Unternehmen.
Digitale Souveränität: Europa holt sich die Datenkontrolle zurück
Digitale Souveränität: So behalten Unternehmen die Kontrolle über ihre Daten. DSGVO, Cloud Act, Datenlokalisierung und VPN im Überblick.